Bericht: lange Unterbrechung, begrenzte öffentliche Beleglage
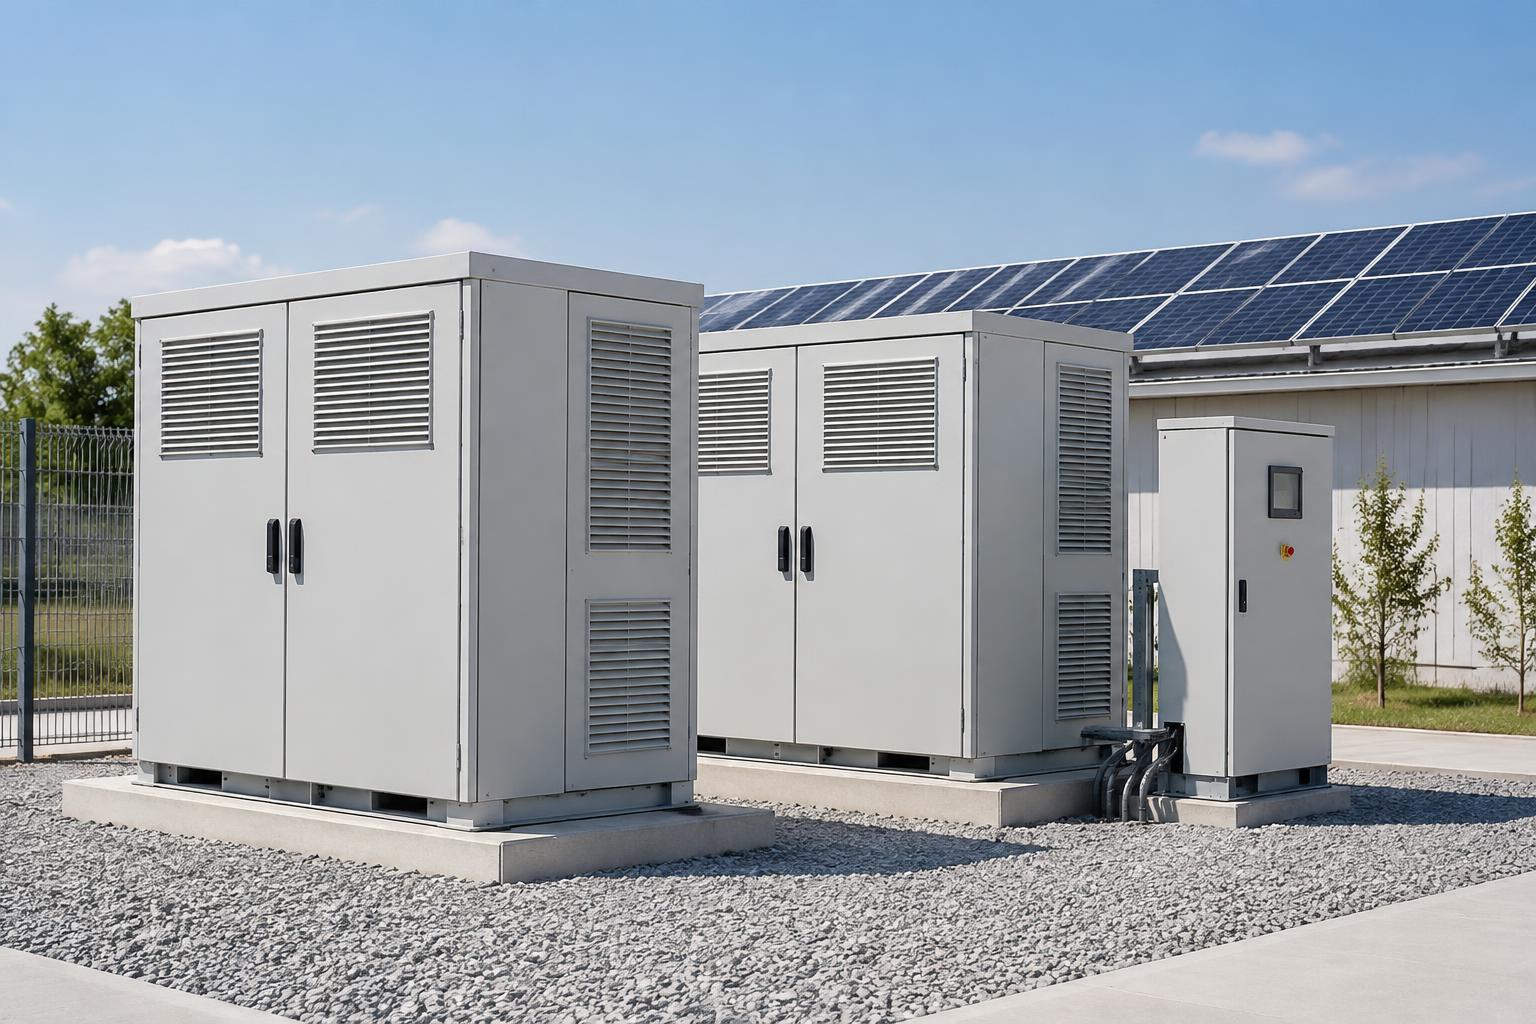
Huatacondo in Chile macht die Verfügbarkeitsfrage greifbar. ESS News und pv magazine berichteten am 29. Oktober, dass die Photovoltaikanlage mit 103 MW und das gekoppelte Batteriespeichersystem mit 98 MW / 312 MWh zwei Monate nach einem als Cyberangriff gemeldeten Vorfall weiterhin getrennt waren. Nach ihrer Auswertung der Daten des chilenischen Netzkoordinators wies dessen Tagesbericht vom 27. Oktober für beide Anlagen eine erzwungene Trennung und 0 % Verfügbarkeit aus. Gemeldet worden war der Vorfall am 27. August. [1][2]
Das ist ein berichteter Betriebsstatus zu einem konkreten Stichtag. Er liefert keine forensische Erklärung des Stillstands und belegt nicht, dass die Anlagen auch am 3. November noch offline sind. Die Aufzeichnungen des Netzkoordinators dokumentieren von Betreibern mitgeteilte Ursachen; aus ihnen allein lassen sich technische Art und vollständiger Umfang des Vorfalls nicht bestimmen. [1][2]
Der Speicher befand sich noch in Inbetriebnahme
Die Unterscheidung beim Speicher ist entscheidend. Laut ESS News befand sich das BESS beim Vorfall in Inbetriebnahme und wurde auch am 27. Oktober noch mit diesem Status geführt. Seine Nichtverfügbarkeit darf deshalb nicht als zweimonatiger Ausfall einer bereits etablierten kommerziellen Speicherproduktion beschrieben werden. Auch die veröffentlichten Leistungs- und Kapazitätswerte beziffern weder entgangene Energie noch Erlöse oder Schäden. Dieser Beitrag schätzt solche Verluste nicht. [1]
Was nicht öffentlich bestätigt ist
Die verlinkte Berichterstattung bestätigt öffentlich weder Angriffsmethode noch betroffene Komponente, konkreten Angriffsumfang oder Wiederanfahrtermin. Ein kompromittierter Fernzugang, Ransomware, zerstörte Hardware oder die Schwachstelle eines bestimmten Lieferanten wären hier Spekulation. Auch weitere cyberbezogene Meldungen desselben Tages belegen keinen gemeinsamen Täter oder koordinierten Angriff. Aus der Dauer einer Unterbrechung allein folgt nicht, weshalb der Wiederanlauf Zeit benötigte. [1][2]
Analyse: Verfügbarkeit umfasst die Fähigkeit zum Wiederanlauf
Für Betreiber ist digitale Sicherheit eine wirtschaftliche Betriebsfrage, nicht nur eine IT-Aufgabe. Ein Wiederanlaufplan muss Engineering, Betrieb, Cybersecurity und externe Dienstleister verbinden. In der Inbetriebnahme braucht es dieselbe Klarheit über Zugänge und Verantwortlichkeiten wie im Regelbetrieb: temporäre Konten und wechselnde Konfigurationen sollten nicht zu unkontrollierten Abhängigkeiten werden. Das sind redaktionelle Schlussfolgerungen, keine bestätigten Erklärungen für Huatacondo.
Kontrollierte Fernwartung, Segmentierung, definierte Rollen und geübte Notfallprozesse ergänzen sich. Ihr praktischer Nutzen hängt von den tatsächlichen Schnittstellen und Betriebsbedingungen ab. Wiederherstellung sollte eine überprüfte, sichere Konfiguration und ein vereinbartes Wiederanfahrverfahren bedeuten – nicht nur die Rückkehr einer Netzwerkverbindung. Keinem einzelnen Produkt lässt sich die Verhinderung dieses gemeldeten Vorfalls zuschreiben.
- Wer kann Anlageneinstellungen aus der Ferne ändern, und wer genehmigt und entzieht diese Zugänge?
- Welche Abhängigkeiten verbinden PV-Anlage, Speichersteuerung, Unternehmens-IT und Lieferantendienste?
- Sind Konfigurationssicherungen, Notfallkontakte und Zuständigkeiten für den sicheren Wiederanlauf dokumentiert und getestet?
- Welche Verfügbarkeitsannahmen gelten in der Inbetriebnahme, welche nach kommerzieller Abnahme?
Eine branchenübergreifende Frage, kein Produktversprechen
Der ergänzende Beitrag über europäische Supermarktkühlanlagen betrachtet digitale Eingriffe in physische Prozesse. Anlagen und Vorfälle unterscheiden sich; die gemeinsame Betreiberfrage betrifft die Organisation von Zugriff, Erkennung und Reaktion. SaiFlow Security und Secure Remote Access können Gegenstand einer projektspezifischen Prüfung für Energieinfrastruktur sein. Die Berichterstattung belegt jedoch nicht, dass SaiFlow den Vorfall in Huatacondo hätte verhindern können.
Quellen und weiterführende Informationen
Quellenprüfung am 3. November 2026. Der beschriebene Betriebsstatus bezieht sich auf den 27. Oktober, nicht auf einen verifizierten Live-Status am Tag unserer Veröffentlichung. Beide Berichte stammen von Luis Ini aus der pv magazine-Verlagsgruppe; sie sind keine zwei unabhängigen technischen Untersuchungen.