Ein digitaler Vorfall mit physischen Folgen
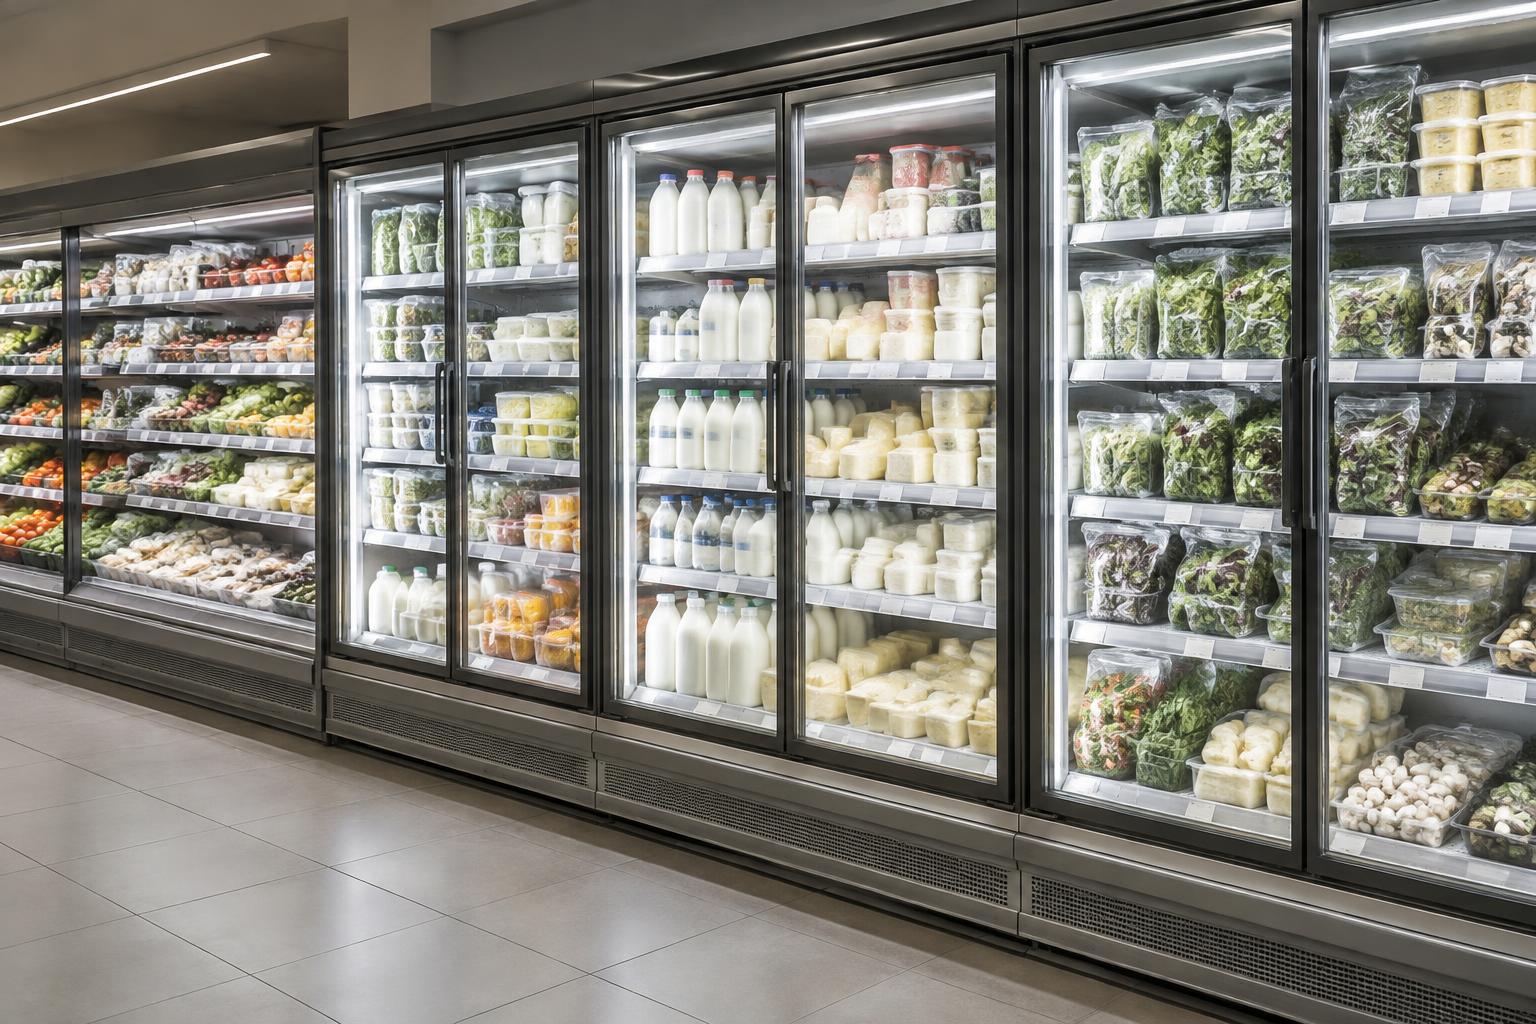
Berichte vom 12. und 13. Oktober 2026 beschreiben Cyberangriffe auf Kühlsteuerungen französischer Supermärkte, darunter Intermarché und Netto sowie weitere Ketten. Reuters berichtete von erhöhten Kühl- und Gefriertemperaturen und verdorbenen Lebensmitteln. AP beschrieb weiterhin ausgefallene Kühlvitrinen und strafrechtliche Ermittlungen zu verdorbener Ware und gemeldeten Bränden. Das unmittelbare Geschäftsproblem war nicht nur eine ausgefallene Anwendung, sondern die Unterbrechung eines temperaturabhängigen Betriebsprozesses.
Angaben zur Zahl betroffener Geschäfte unterscheiden sich je Bericht und Zeitpunkt; sie sind keine abschließend bestätigte Gesamtzahl. Reuters zitierte eine Managementschätzung erheblicher Verluste, keine abschließend geprüfte Summe. Die Ermittlungen dauern an. Die Berichte belegen keine vollständige, unabhängig bestätigte Angriffskette. Früher veröffentlichte Schwachstellen dürfen daher nicht automatisch als nachgewiesener Zugangsweg dieser Vorfälle dargestellt werden.
Warum veraltete Fernsteuerung die Betriebskontinuität gefährdet
SRF berichtet am 13. Oktober von rund 150 betroffenen französischen Geschäften und Kühltemperaturen bis etwa 50 °C. Bernhard Egger, Leiter des Studiengangs Information und Cybersecurity an der Hochschule Luzern, erläutert Risiken durch veraltete Software, unzureichende Updates und zentral vernetzte Fernsteuerung, verstärkt durch fehlende lokale IT-Expertise. Dies sind klar zugeordnete Experteneinschätzungen, kein Beweis für den konkreten Angriffsweg. Für Betreiber stellt sich die Kontinuitätsfrage: Wer wartet ältere Steuerungen und kann bei missbrauchtem Zentralzugriff eingreifen? Der Bericht belegt weder die Verwundbarkeit aller Geräte noch die Verhinderung durch ein bestimmtes Produkt.
Die Lehre für verteilte Infrastruktur
Kühlung ist Betriebstechnologie: Digitale Befehle beeinflussen physische Geräte und Betriebsbedingungen. Fernverwaltung erleichtert die Betreuung verteilter Standorte, macht Zugriffsregelungen aber auch wirtschaftlich relevant. Geänderte Sollwerte können Warenbestände, Serviceverfügbarkeit und Wiederanlaufkosten beeinträchtigen, bevor eine klassische IT-Untersuchung abgeschlossen ist.
Betreiber von Ladeinfrastruktur, Speichern und verteilten Energieanlagen sollten dieses Muster erkennen, ohne identische Schwachstellen zu unterstellen. Ihre Anlagen haben andere Architekturen und Sicherheitsvorkehrungen. Fernzugängliche Steuerungen, gemeinsame Servicekonten und zentral verwaltete Flotten verdienen dennoch Aufmerksamkeit: Die Folgen eines Missbrauchs gehen über Datenverlust hinaus. Ein Wartungszugang ist Teil des Betriebsmodells, nicht nur ein praktisches technisches Merkmal.
Betriebskontinuität muss deshalb Cybersicherheit, Technik und Standortbetrieb verbinden. Netzsegmentierung kann Verbindungen zwischen Geschäftssystemen und Betriebssteuerungen begrenzen – sofern tatsächliche Verbindungen und erlaubter Datenverkehr bekannt sind. Zugriffskontrolle muss externe Dienstleister einbeziehen. Überwachung sollte unerwartete Einstellungen und physisches Verhalten für handlungsfähige Verantwortliche sichtbar machen, statt sich nur auf Anmeldedaten zu stützen.
Fragen an Betrieb und Lieferanten
Nutzen Sie den Vorfall als Anlass für eine gezielte Prüfung – nicht als Beweis für eine Schwachstelle Ihrer Geräte. Verlangen Sie dokumentierte Antworten und erproben Sie Wiederanlaufpläne mit den Standortverantwortlichen:
- Welche Systeme können Betriebseinstellungen ändern, und sind Verwaltungsschnittstellen direkt aus dem Internet erreichbar?
- Wer hat Fernzugriff, mit welchen Identitäten und Geräten, und wer genehmigt, protokolliert und beendet Wartungssitzungen?
- Wo sind Betriebsnetze von Büro-IT und Lieferantenzugängen getrennt, und wie wird diese Trennung geprüft?
- Wer verantwortet Firmware-Support, Patchbewertung und Ersatzplanung für ältere Steuerungen?
- Können Betreiber ungewöhnliche Einstellungen unabhängig erkennen, Fernsteuerung sicher begrenzen und eine geprüfte Konfiguration wiederherstellen, ohne wesentliche Betriebsfunktionen zu verlieren?
Von Aufmerksamkeit zu einem klaren Umfang
POWERbuilder Protect bietet einen Einstieg, um Infrastrukturrisiken mit Spezialisten zu besprechen. SaiFlow Security und Secure Remote Access behandeln unterschiedliche Fragen der Cybersicherheit im Energiekontext und kontrollierter Wartungszugriffe. Ihre Eignung ist anhand von Geräten, Schnittstellen und Verantwortlichkeiten jedes Projekts zu prüfen. Weder der Vorfall noch eine Produktbeschreibung beweisen, dass eine bestimmte Lösung die französischen Angriffe verhindert hätte. Praktische Ziele sind bessere Transparenz, nachvollziehbare Zugriffe und ein Wiederanlaufplan für die reale Betriebsumgebung.
Quellen und weiterführende Informationen
Berichte und Forschung geprüft am 13. Oktober 2026. Betriebliche Empfehlungen sind die redaktionelle Analyse von POWERbuilder Intelligence.